Într-o perioadă din ce în ce mai În lumea conectată, securitatea cibernetică este esențială pentru sistemele feroviare moderne. Trenurile sunt evoluția către platforme digitale complexe ale căror tehnologii operaționale trebuie să fie protejați pe tot parcursul ciclului lor de viață.
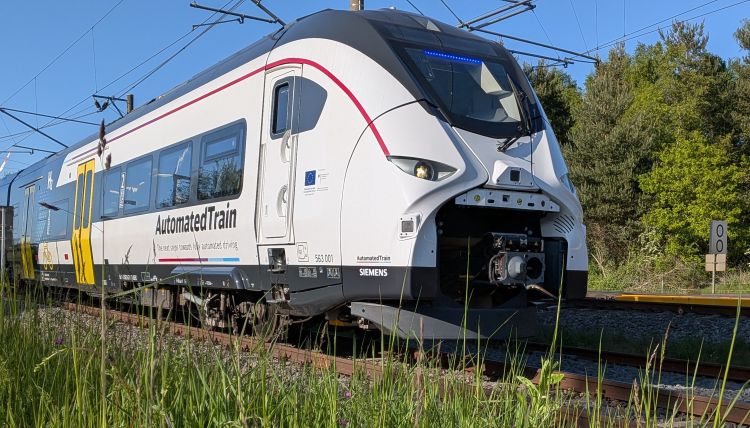
Siemens Mobility Material rulant a atins din nou o bornă importantă: pentru al treilea timp consecutiv, întreaga “Arhitectură a Planului Trenului” a fost certificat de TÜV SÜD conform standardelor internaționale IEC 62443-2-4 și -3-3. Domeniul certificării a fost extins pentru a include acum întregul vehicul, inclusiv Controlul Automat al Trenului (ATC).
IEC 62443 este o serie de standarde recunoscute internațional care definesc securitatea cibernetică cerințe pentru automatizarea industrială și sistemele de control. Acoperă întregul ciclu de viață al sistemului – de la dezvoltare și integrare până la operare și întreținere.
Standardul a fost adoptat în diverse domenii, inclusiv în sectorul feroviar și formează bază pentru ghiduri specifice feroviare, precum CLC/TS 50701 și viitorul IEC 63452. Pe măsură ce aceste cadre capătă importanță globală, conformitatea devine tot mai mult critică atât pentru producători, cât și pentru operatori.
Respectarea acestora standardele întăresc poziția Siemens Mobility ca furnizor de încredere și sprijină respectarea cadrelor de reglementare precum reziliența cibernetică a UE.
Cu asta certificare, Siemens Mobility Rolling Stock stabilește noi repere pentru securitatea cibernetică în sectorul feroviar și subliniază angajamentul său de a asigura siguranță și pregătire pentru viitor pentru clienții din întreaga lume.
Prelucrare după Siemen Mobility
NOTA AIFR: Structura standardului
Cadrul ISA/IEC 62443 este organizat în patru grupuri sau categorii distincte:
- Generalități (Partea 1): Se concentrează pe concepte fundamentale, terminologie, modele și metrici.
- Politici și proceduri (Partea 2): Abordează măsurile de securitate organizațională, programele de securitate ale proprietarilor de active și răspunsul la incidente.
- Sistem (Partea 3): Acoperă cerințele tehnice pentru proiectarea la nivel de sistem, evaluarea riscurilor, segmentarea rețelei prin zone și conducte și nivelurile de securitate (SL).
- Componentă (Partea 4): Specifică cerințele tehnice privind securitatea și ciclul de viață al dezvoltării securizate pentru componentele hardware și software individuale.